
SOC 2 Type II란? ISO 27001·ISMS-P와 차이, 보고서 읽는 법
이 글과 연결된 글 보기
드래그로 이동 · 휠/두 손가락으로 확대 · 방향키로 글 선택 · 0으로 맞춤. 실선: 본문 링크, 점선: 시리즈·주제의 대표 연결.표시된 글 13편 목록
SOC 2 Type II는 서비스 제공업체가 선택한 신뢰서비스기준에 따른 통제를 정해진 기간 동안 효과적으로 운영했는지 독립된 감사인이 검증한 보고서입니다. ISO 27001·ISMS-P 인증과는 성격이 다르며, 로고만 보고 모든 제품과 데이터가 안전하다고 판단하면 안 됩니다.
회사 문서를 요약할 AI, 고객 상담을 맡길 SaaS를 고르다 보면 소개 페이지에서 이런 문구를 만납니다. “SOC 2 Type II 준수”, “ISO 27001 인증”. 이름은 익숙해도 이 문구만으로 회사 자료를 올려도 되는지는 알기 어렵습니다.
이 글은 인증을 취득하는 절차보다 서비스를 쓰는 사람이 보안 설명을 읽는 순서에 초점을 맞춥니다. 용어를 구분한 뒤 실제 공개 보안 페이지에서 자료를 찾고, 도입 전에 남겨야 할 질문을 정리합니다.
이 글은 이런 분께 필요합니다
- AI·SaaS에 회사 문서나 고객 정보를 맡기기 전에 보안 근거를 확인하려는 실무자
- 고객에게 SOC 2 보고서를 요청받았지만 Type I과 Type II의 차이부터 헷갈리는 스타트업 담당자
- ISO 27001, ISMS-P, SOC 2를 같은 종류의 인증으로 이해했던 분
보안이나 회계 지식은 필요하지 않습니다. 실제 고객사의 비공개 감사보고서는 사용하지 않았습니다. 제도 설명은 AICPA·ISO·KISA 공식 자료를, 화면 예시는 2026년 11월 11일 직접 확인한 OpenAI의 공개 Trust Portal을 기준으로 작성했습니다.
Step 1. SOC 2는 인증서보다 ‘독립 검증 보고서’로 이해합니다
SOC는 System and Organization Controls의 약자입니다. 미국공인회계사협회 AICPA가 마련한 체계로, 외부 업체에 업무나 데이터를 맡기는 조직이 그 업체의 내부 통제를 평가하도록 돕습니다. 독립성과 자격을 갖춘 CPA 또는 회계법인 등 서비스 감사인이 검증하고 의견을 담은 보고서를 냅니다.¹
여기서 통제(control)는 사고를 막거나 발견·대응하기 위한 규칙과 실행 장치입니다. 직원이 퇴사하면 접근 권한을 회수하고, 서비스 코드를 배포하기 전에 변경 내용을 검토하며, 장애 발생 시 복구 절차를 따르는 활동이 예입니다. 특정 보안 제품 하나를 설치했다는 뜻이 아닙니다.
일상적으로 ‘SOC 2 인증’이라고 부르지만, AICPA는 SOC 검증을 인증(certification)과 구분합니다. 이 글에서도 정확하게는 SOC 2 보고서라고 부릅니다. AICPA가 개별 회사에 보안 합격증을 직접 발급하는 구조가 아닙니다.¹
SOC 뒤의 숫자도 보안 등급을 뜻하지 않습니다.
| 이름 | 주로 무엇을 다루나요? | 읽을 때 주의할 점 |
|---|---|---|
| SOC 1 | 고객 조직의 재무보고 내부통제와 관련된 서비스 통제 | 일반적인 SaaS 보안 검토용 SOC 2와 목적이 다릅니다. |
| SOC 2 | 보안 등 신뢰서비스기준에 따른 시스템과 통제 | 상세 내용이 담겨 사용 대상이 제한된 보고서입니다. |
| SOC 3 | SOC 2와 같은 계열의 신뢰서비스기준을 다루는 일반 이용용 보고서 | 보통 공개 배포되지만 SOC 2만큼 상세한 검증 내용은 제공하지 않습니다. |
SOC 3가 SOC 2보다 높은 등급은 아닙니다. 공개용 SOC 3를 읽었다고 상세 SOC 2 보고서까지 검토한 셈도 아닙니다.¹
Step 2. Type I은 특정 시점, Type II는 기간 중 운영까지 봅니다
Type I과 Type II는 보고서의 유형입니다. 로마자 I·II 대신 Type 1·Type 2로 표기하기도 합니다.
| 구분 | Type I | Type II |
|---|---|---|
| 시간 기준 | 특정 시점 | 명시된 시작일부터 종료일까지 |
| 검증 초점 | 시스템 설명과 통제 설계의 적절성 | 시스템 설명·설계에 더해 통제 운영의 효과성 |
| 읽을 내용 | 해당 날짜에 어떤 통제를 설계·구현했는지 | 기간 동안 어떤 통제를 시험했고 결과가 어땠는지 |
예를 들어 퇴사자 권한 회수 절차를 생각해 봅니다. Type I에서는 특정 시점에 절차와 통제 설계가 적절한지를 봅니다. Type II에서는 보고서 대상 기간의 운영 증거를 시험해 실제로 통제가 작동했는지까지 다룹니다. 이는 차이를 설명하기 위한 예시이며, 모든 회사에 똑같은 시험 항목이나 표본 수가 적용된다는 뜻은 아닙니다.¹
Type II의 기간을 무조건 ‘1년’으로 외우지 마세요. 실제 보고서에 적힌 날짜가 기준입니다. 보고서 발행일이 최근이어도 검증 대상 기간이 끝난 날짜는 더 앞설 수 있습니다. 기간이 끝난 뒤의 변경 사항은 별도로 확인해야 합니다.
Step 3. 다섯 가지 기준과 다른 인증을 구분합니다
SOC 2가 사용하는 Trust Services Criteria, 즉 신뢰서비스기준은 다음 다섯 범주입니다. 실제 보고서에서 어떤 범주를 다뤘는지 확인해야 하며, ‘SOC 2’라는 이름만으로 다섯 가지를 모두 검증했다고 읽으면 안 됩니다.²
| 범주 | 쉬운 설명 | 확인할 질문의 예 |
|---|---|---|
| Security · 보안 | 허가하지 않은 접근과 사용 등으로부터 시스템·정보 보호 | 접근 권한을 누가 승인하고 점검하나요? |
| Availability · 가용성 | 서비스 약속에 맞게 시스템을 이용하도록 운영 | 장애 대응·백업·복구를 어떻게 관리하나요? |
| Processing Integrity · 처리 무결성 | 처리가 완전하고 유효하며 정확하고 적시에 승인된 방식으로 수행 | 처리 누락이나 오류를 어떻게 발견하나요? |
| Confidentiality · 기밀성 | 기밀로 지정한 정보를 보호 | 기밀 정보의 접근·보관·폐기를 어떻게 관리하나요? |
| Privacy · 개인정보보호 | 개인정보의 수집·이용·보유·제공·폐기 등 관리 | 개인정보 처리 약속을 어떻게 이행하나요? |
질문은 범주를 이해하기 위한 예시입니다. 처리 무결성이 포함돼도 AI 답변이 항상 사실이라는 보증은 아닙니다. 검증 대상 시스템과 서비스 약속, 통제 범위를 읽어야 합니다.
다른 보안 인증과 비교할 때는 어느 쪽이 더 높은지보다 무엇을 검증하고 어떤 자료를 주는지부터 나눕니다.
| 구분 | SOC 2 Type II | ISO/IEC 27001 | ISMS-P |
|---|---|---|---|
| 성격 | 독립 감사인의 검증 보고서 | 정보보호 관리체계 요구사항을 정한 국제표준. 적합성 인증은 별도 절차 | 국내 정보보호 및 개인정보보호 관리체계 인증 |
| 중심 질문 | 정해진 시스템의 통제가 대상 기간에 효과적으로 운영됐나? | 정보보호 위험을 관리하는 체계를 수립·운영·개선하나? | 정보보호·개인정보보호 활동이 국내 인증기준에 적합한가? |
| 확인 자료 | 보고서의 범위·기간·감사 의견·시험 결과 | 인증서의 조직·범위·유효기간·발급기관 | 인증서와 인증 범위·유효기간 |
ISO/IEC 27001은 국제표준의 이름이고, 그 표준을 도입하는 일과 인증을 받는 일은 별개입니다. 이 표준도 운영과 지속적인 개선을 다룹니다. ‘ISO는 서류만, SOC 2는 실제 운영만’이라는 구분은 잘못입니다. 세 제도는 근거와 목적이 달라 서로 자동 대체되지 않으며, SOC 2 보고서가 국내 법령상 인증 의무를 없애 주지도 않습니다. 의무 대상 여부는 사업 조건과 현행 법령을 별도로 확인해야 합니다.³⁴
Step 4. 실제 Trust Portal에서 제품과 자료를 찾습니다
Trust Center·Trust Portal은 서비스 제공업체가 보안·컴플라이언스 자료를 모아 둔 페이지입니다. 업체의 공식 홈페이지에서 링크를 찾아 들어갑니다. 여기서는 OpenAI Trust Portal을 예로 씁니다. 다른 업체를 평가할 때도 같은 순서로 확인하면 됩니다.⁵
- 화면의 Products에서 검토할 제품을 확인합니다. 확인 당시 기본 선택은
ChatGPT Enterprise & Edu였습니다. 다른 제품을 쓴다면 그 제품으로 바꾸고 설명과 문서를 다시 확인합니다. - Compliance에서
SOC 2 Type 2를 엽니다. 같은 영역에 ISO/IEC 27001 같은 항목이 나란히 보여도 같은 종류의 자료라고 읽지 않습니다. - 자료가 공개인지, 접근 승인이 필요한지 확인합니다. 확인 당시 SOC 2 항목에는
Get access버튼이 표시됐습니다. 공개 문구와 비공개 보고서 원문은 구분합니다. - 공개 공지의 보고서 대상 기간을 확인하고, 실제 도입 검토에서는 제공받은 원문의 기간·제품 범위와 대조합니다.
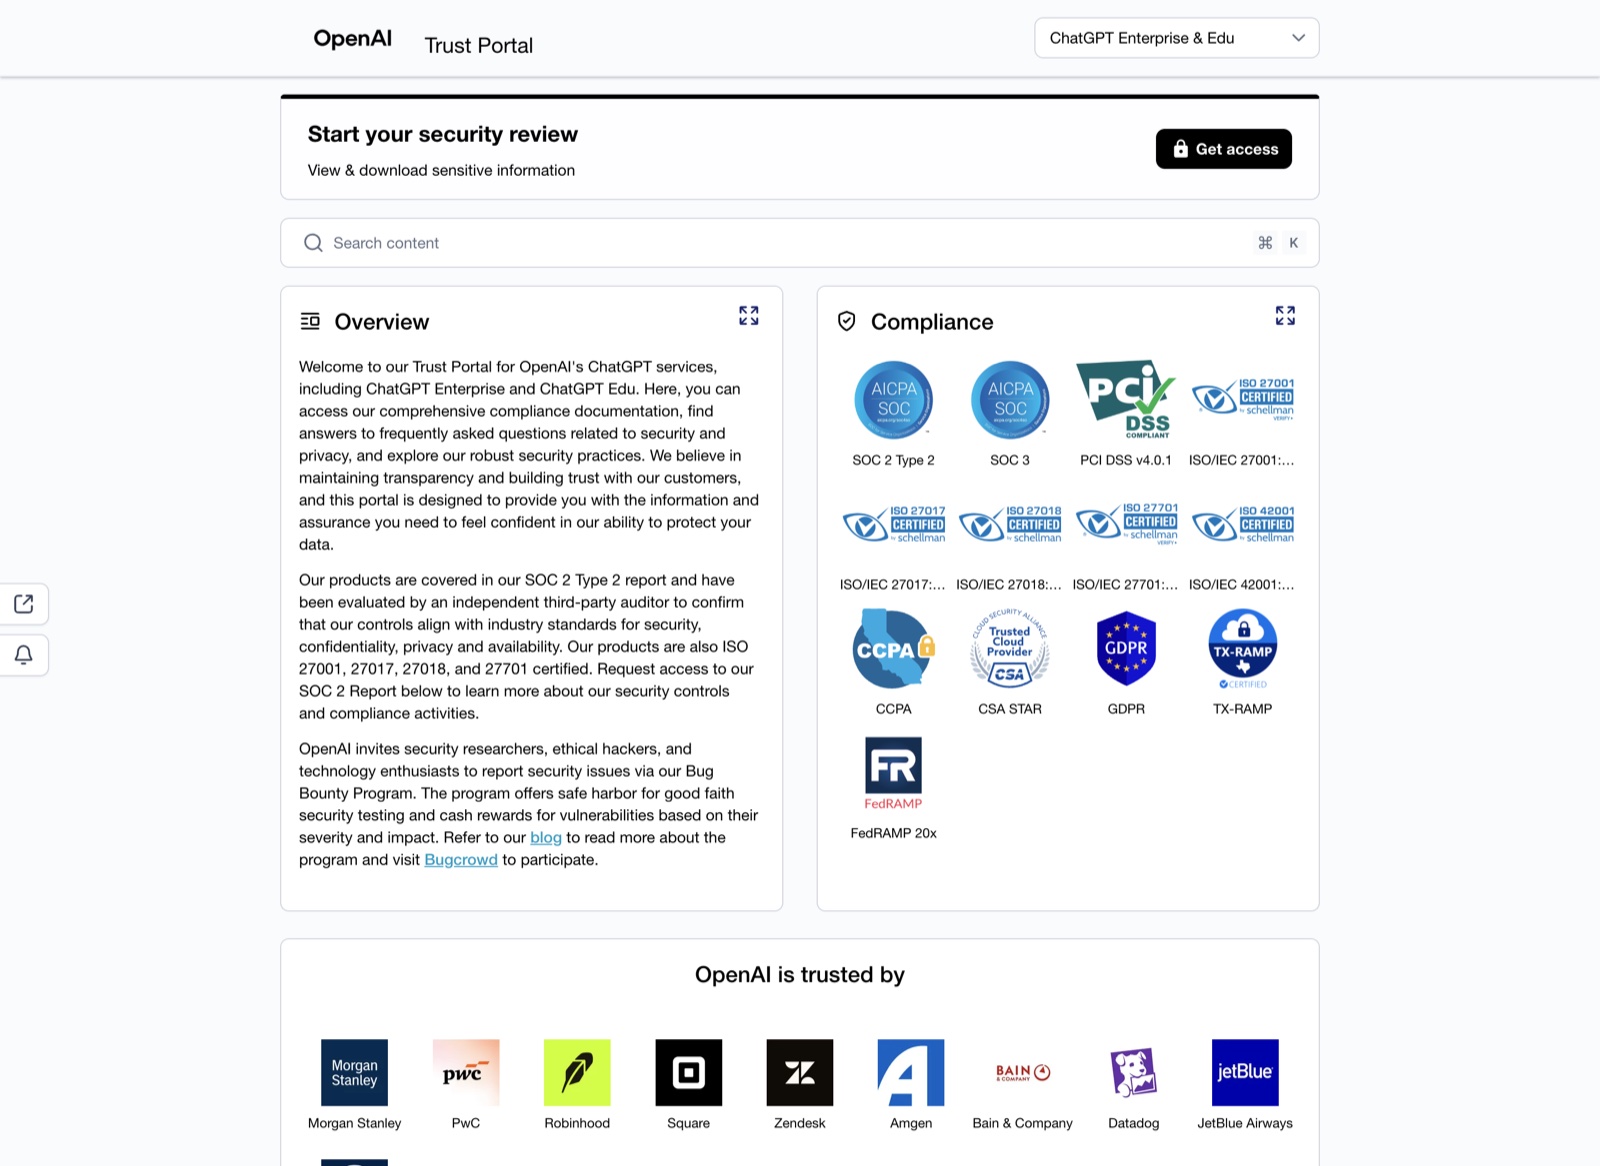
OpenAI 공개 Trust Portal, 2026-11-11 캡처. 제품 선택과 보안 자료를 함께 확인합니다.
확인 당시 공개 공지는 2026년 SOC 2 보고서의 대상 기간을 2025년 7월 1일부터 2026년 6월 30일까지로 안내했습니다. 이 날짜는 공개 공지에서 읽은 정보입니다. 비공개 보고서를 내려받거나 감사 의견·시험 결과를 검토하지는 않았습니다.⁵
특정 기업용 제품의 보안 자료를 개인용 요금제, 별도 API, 외부 연동 앱까지 자동 적용하지 마세요. 실제 사용하는 제품·기능·계약이 문서의 범위에 포함되는지 확인해야 합니다.
Step 5. 보고서를 받으면 이 순서로 읽습니다
SOC 2는 상세 통제 정보 때문에 이용 대상이 제한됩니다. 업체가 제공하는 정식 접근 절차를 따르고, 승인이나 비밀유지 조건을 준수합니다. 비공개 보고서를 공개 AI 채팅이나 승인받지 않은 외부 분석 도구에 올리지 마세요.
아래 순서는 AICPA의 보고서 구성과 보고서 검토 체크리스트를 바탕으로 정리했습니다. 이 글이 특정 회사의 비공개 보고서를 검토한 결과는 아닙니다.¹⁶
- 범위: 법인명, 시스템과 서비스 설명이 내가 계약할 대상과 같은지 봅니다. 회사 전체나 모든 제품을 다룬다고 추정하지 않습니다.
- 기간과 유형: Type II인지, 대상 기간의 시작·종료일은 언제인지 확인합니다. 발행일과 대상 기간을 구분합니다.
- 검증 범주: 보안·가용성·처리 무결성·기밀성·개인정보보호 중 포함된 범주를 확인합니다.
- 감사 의견: 독립 감사인이 무엇에 대해 어떤 의견을 냈는지 읽습니다. ‘보고서가 있다’와 ‘의견에 문제가 없다’는 다른 판단입니다.
- 시험 결과와 예외: 통제 시험에서 발견한 예외, 업체의 설명과 보완 조치를 봅니다. 예외 하나만으로 무조건 탈락시키거나, 양호한 의견이라는 이유로 예외를 무시하지 않습니다. 우리 데이터와 업무에 미칠 영향을 평가합니다.
- 이용자 책임과 외부 업체: 고객 조직이 구현해야 한다고 명시한 통제(CUECs)가 있는지 확인합니다. 관련 외부 서비스 조직의 통제가 해당 보고서에서 포함됐는지 제외됐는지도 읽습니다.
CUECs는 Complementary User Entity Controls, 이용자 조직의 보완 통제입니다. 보고서에서 기대하는 이용자 측 통제가 있다면 우리 조직에서 실제로 구현했는지 확인해야 합니다. 공급업체의 보고서가 우리 조직의 모든 보안 책임을 대신하지 않습니다.⁶
예를 들어 인증된 클라우드에서 앱을 운영해도, 앱 관리자가 공개 공유 링크를 잘못 설정하거나 API 키를 노출하면 문제가 생깁니다. 공급업체의 통제와 별개로 우리 계정·권한·데이터 흐름을 점검해야 하는 이유입니다.
Step 6. AI·자동화 도입 판단은 데이터 흐름까지 묶습니다
고객 문의 메일을 자동으로 읽어 AI가 분류하고, 결과를 스프레드시트와 메신저에 보내는 업무를 가정해 봅니다. 데이터는 메일 서비스, 자동화 실행 서버, AI 제공업체, 저장소, 메신저를 거칩니다. 이 중 AI 제공업체 한 곳의 SOC 2 보고서만 확인해서는 전체 흐름의 위험을 판단하기 어렵습니다.
다음 질문은 SOC 2가 일괄 보장하는 항목이 아니라, 도입 담당자가 계약·제품 정책·설정에서 따로 확인할 항목입니다.
- 어떤 데이터를 보내나요? 개인정보·계약서·영업비밀이 꼭 필요한지, 먼저 삭제하거나 가명처리할지 정합니다.
- 입력·출력을 모델 학습에 쓰나요? 해당 제품과 요금제의 학습 이용 정책을 확인합니다.
- 데이터와 로그를 어디에 얼마나 보관하나요? 보관·삭제 조건과 관련 외부 처리업체를 확인합니다.
- 누가 접근하나요? 관리자 권한, 공유 설정, MFA와 감사 로그의 실제 제공 범위를 확인합니다.
- 계약과 법률 조건은 맞나요? 데이터 처리 계약, 국외 이전 등 검토가 필요한 쟁점을 사내 담당자와 확인합니다.
인증을 준비하는 팀이라면 무엇부터 할까요?
아직 보고서가 없는 팀은 고객이 요구하는 자료가 SOC 2 Type II인지, ISO 27001 인증서인지부터 확인합니다. 실제 요구를 모르고 인증부터 고르면 준비 범위가 어긋납니다. SOC 2를 진행한다면 독립 감사인과 서비스 범위·검증 범주·기간을 먼저 협의해야 합니다.
준비 작업의 예로 접근 권한 관리, 입·퇴사 처리, 변경 승인, 사고 대응, 공급업체 점검과 그 실행 기록을 정리할 수 있습니다. 이 목록은 공식 취득 체크리스트가 아닙니다. 필요한 통제와 증거는 조직의 위험·서비스 약속·검증 범위에 따라 정합니다. 관리 도구 도입이나 정책 문서 작성만으로 Type II 보고서가 완성되지는 않습니다.
비용과 소요 기간은 이 글에서 단정하지 않습니다. 조직 규모, 기존 통제 수준, 대상 서비스와 검증 범위에 따라 달라지므로 감사인·인증기관의 실제 제안 조건을 비교해야 합니다.
자주 막히는 질문
| 상황 | 어떻게 확인하나요? |
|---|---|
| 홈페이지에 SOC 2 로고만 보입니다. | 정식 보고서의 범위·기간·감사 의견을 요청합니다. 로고는 검토 결과를 대신하지 않습니다. |
| SOC 2 보고서를 바로 다운로드하지 못합니다. | 정식 접근 신청 절차와 이용 조건을 확인합니다. 공개 SOC 3를 상세 SOC 2의 대체물로 보지 않습니다. |
| Type I만 있습니다. | 특정 시점의 설계 검증과 기간 중 운영 검증을 구분하고, 우리 도입 기준이 요구하는 자료를 확인합니다. |
| SOC 2가 있으니 AI 학습에 안 쓰는 것 아닌가요? | 학습 이용 여부는 제품·요금제별 정책과 계약에서 별도로 확인합니다. |
| 클라우드 업체가 SOC 2를 받았으니 우리 앱도 받은 건가요? | 아닙니다. 클라우드와 우리 서비스는 범위가 다릅니다. 우리 앱의 통제와 별도 보고서 여부를 확인합니다. |
| 인증이 없으면 무조건 위험한가요? | 인증 부재만으로 안전·위험을 확정하지 않습니다. 데이터 민감도, 실제 통제, 계약과 대체 증거를 평가합니다. |
도입 검토 메모에는 최소한 ‘사용할 제품, 보고서 범위, 대상 기간, 감사 의견·예외, 우리 측 책임, 남은 데이터 처리 질문’을 남깁니다. 상세 보고서를 받지 못했거나 이해하지 못한 항목은 ‘확인 완료’ 대신 ‘미확인’으로 표시합니다.
공식 자료와 확인 범위
2026년 11월 11일 확인했습니다. 제도 소개와 보안 검토 입문 자료이며 법률 자문이나 개별 서비스의 보안 적합 판정은 아닙니다.
- AICPA, SOC Overview Document: SOC는 certification이 아니라는 설명, SOC 1·2·3, Type 1·2, 보고서 구성과 이용 제한, 로고 해석.
- AICPA, 2018 SOC 2 Description Criteria, 2022 개정 지침 포함: 시스템 설명과 보안·가용성·처리 무결성·기밀성·개인정보보호 범주. Trust Services Criteria: 통제 평가 기준.
- ISO, ISO/IEC 27001:2022: 정보보호 관리체계, 위험 관리, 운영과 지속적인 개선, 인증의 의미.
- KISA, 정보보호 및 개인정보보호 관리체계 인증: ISMS·ISMS-P의 정의와 법적 근거.
- OpenAI Trust Portal: 공개 제품 선택, 컴플라이언스 항목, SOC 2 접근 안내와 2026년 보고서 대상 기간 공지. 비공개 보고서 원문은 미열람입니다.
- AICPA, SOC 2 Report Review Checklist: 보고서 검토 항목과 CUECs. Microsoft, SOC 2 Type 2: 이용자 조직 책임 설명.